AnyShare-AnyShare 6.0 密钥长度短的 HTTPS 漏洞问题处理
关键字
密钥
适用产品
- AnyShare 6.0.x
问题描述
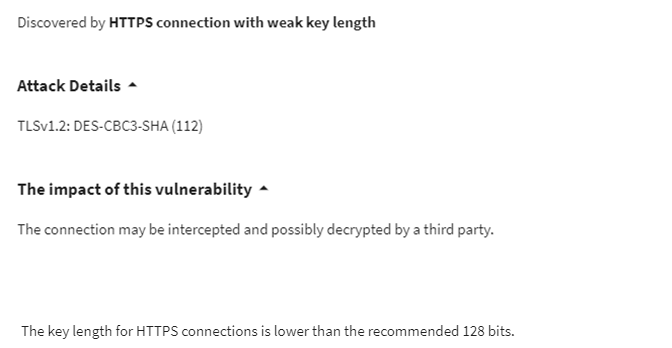
漏洞扫描软件发现 HTTPS 连接的密钥长度小于128位,可能被恶意攻击者拦截以及被解密。
问题影响
安全问题,数据传输可能被恶意攻击者拦截以及被解密。
问题原因
后端 nginx 配置未屏蔽相关漏洞算法。
解决方案
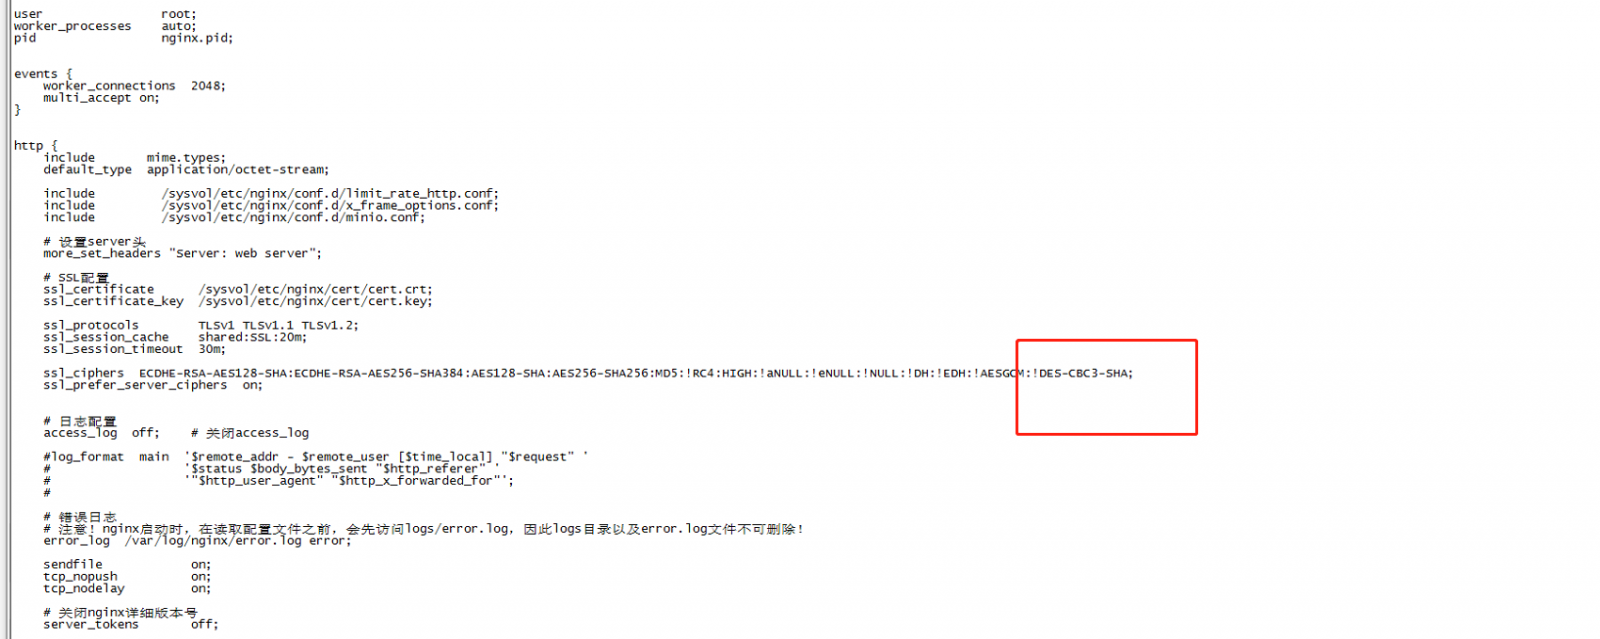
1. 配置主从节点 nginx 主配置文件,在 ssl_ciphers 行尾添加 !DES-CBC3-SHA 屏蔽漏洞算法。
vim /usr/local/nginx/conf/nginx.conf
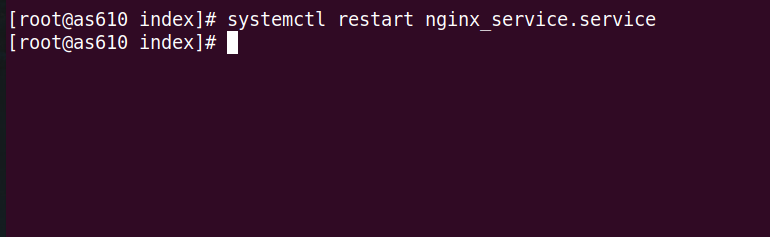
2. 执行如下命令,重启 nginx 服务使配置生效。
systemctl restart nginx_service.service
更多信息
关于 ssl 算法更多信息,请参考: http://wiki.nginx.org/HttpSslModule#ssl_ciphers