AnyBackup-对 AnyBackup Master Server 进行安全漏扫提示 upstream.conf 文件存在相关漏洞
关键字
安全漏洞、upstream.conf
适用产品
- AnyBackup Master Server 7.0.10.3
问题描述
在使用安全漏扫工具对 AnyBackup 备份软件进行漏洞扫描时,安全漏扫工具返回如下风险描述:
"众所周知,Nginx的配置文件分为Server、Location、If等一些配置块,并且存在包含关系,和编程语言比较类似。如果在外层配置的一些选项,是可以被继承到内层的。但这里的继承也有一些特性,比如add_header,子块中配置后将会覆盖父块中的add_header添加的所有HTTP头,造成一些安全隐患。这个逻辑非常简单:如果你在一个层次(例如,server)设置header,然后在较低层次(假设location)设置其他header,那么第一个header配置将被丢弃。"
"通常,位于Nginx后面的应用程序需要一个正确的主机头来生成URL(重定向,资源,邮件链接等)。欺骗这个头,可能会导致从钓鱼到SSRF的各种问题。"
问题影响
AnyBackup 备份软件存在安全漏洞。
问题原因
代码安全漏洞。
解决方案
为了解决该问题,需要修改 upstream.conf 配置文件内容。请按照如下步骤执行:
1. 使用 SSH 工具以 root 用户登录 AnyBackup Master Server 服务器;
2. 备份 upstream.conf 配置文件,如下:
cd /backupsoft/AnyBackupMasterServer/WebService/conf/conf.d
cp upstream.conf upstream.conf.bak
3. 修改 upstream.conf 配置文件内容,如下:
vi upstream.conf
将配置文件中的所有 $http_host 替换为 $host:$server_port;
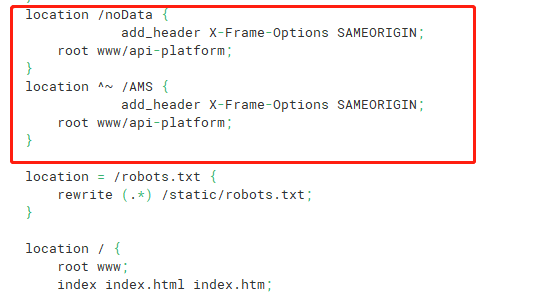
再删除配置文件中如下图红框内的内容:
4. 重启 AMSWebService 服务即可。